„Mes per maži, kad kas nors į mus įsilaužtų.“
Tarkime, taip galvoja Kauno baldų gamintojo vadovas. Po savaitės jo svetainė Google paieškoje rodo šimtus puslapių apie vaistus užsienio kalba. Įmonės el. laiškai klientams pradeda kristi į šlamštą.
Niekas jo nesirinko specialiai. Robotas tiesiog rado seną įskiepį.
Dauguma atakų prieš mažų įmonių svetaines yra automatinės: robotai ieško neatnaujintų įskiepių ir silpnų slaptažodžių. Jiems nesvarbu, ar tai bankas, ar baldų gamintojas.
Šiame gide parodysiu 8 grėsmes, kurias realiai matome Lietuvos įmonių svetainėse, 15 punktų apsaugos sąrašą ir 8 žingsnių planą, jei įsilaužimas jau įvyko. Saugumas planuojamas dar kuriant svetainę – tai vienas iš kriterijų gide kaip susikurti svetainę.
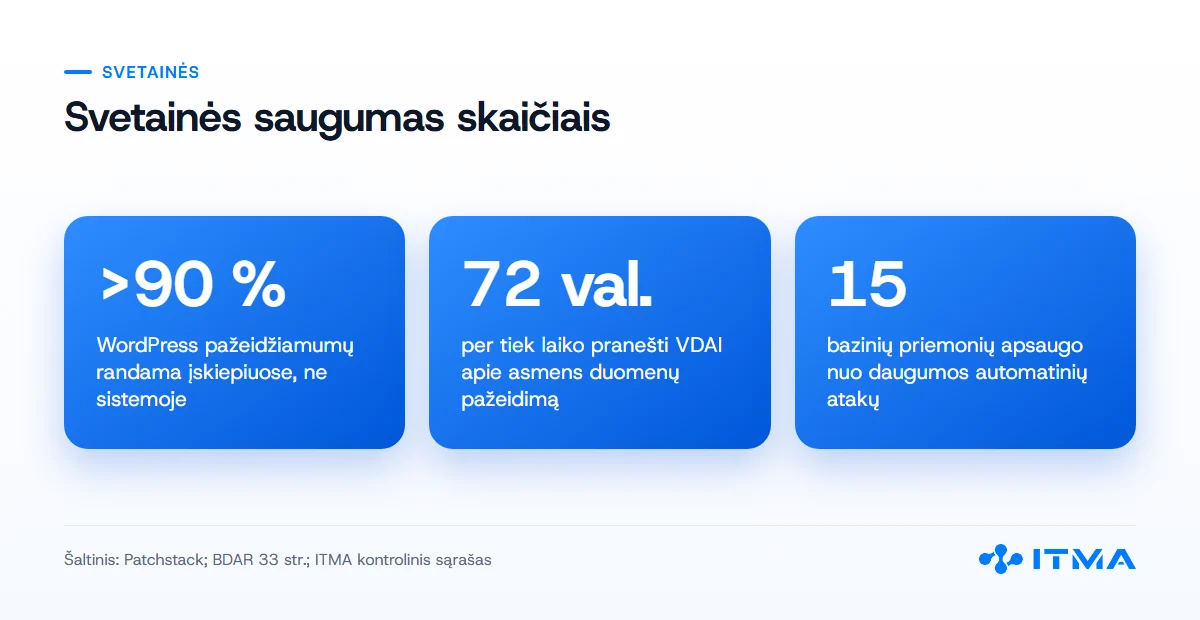
Svetainės saugumas – tai kibernetinio saugumo dalis, apimanti priemones, kurios apsaugo svetainę, jos duomenis ir lankytojus nuo įsilaužimų, kenkėjiško kodo, duomenų vagystės ir prastovų. Dauguma atakų prieš mažų įmonių svetaines yra automatinės. Pagal Patchstack duomenis, daugiau nei 90 % WordPress pažeidžiamumų randama įskiepiuose, ne pačioje sistemoje.
Svarbiausia trumpai
- ✓Mažos įmonės svetainė įsilaužėliams įdomi ne dėl duomenų, o kaip resursas: šlamštui, kenkėjiškam kodui, SEO šlamštui.
- ✓Didžiausios rizikos: pasenę įskiepiai, silpni slaptažodžiai be dviejų veiksnių patvirtinimo, nesaugus talpinimas.
- ✓15 bazinių priemonių apsaugo nuo daugumos automatinių atakų.
- ✓Atsarginė kopija kitoje vietoje – paskutinė gynybos linija.
- ✓BDAR įpareigoja įmonę taikyti tinkamas technines priemones asmens duomenims apsaugoti.
Kas yra kibernetinis saugumas ir kaip jis susijęs su svetaine?
Kibernetinis saugumas – tai informacinių sistemų, tinklų ir duomenų apsauga nuo neteisėtos prieigos, pažeidimų ir sutrikimų.
Svetainės saugumas apima keturis sluoksnius:
| Sluoksnis | Ką apima | Kas atsakingas |
|---|---|---|
| Serveris ir talpinimas | Operacinė sistema, PHP versija, ugniasienė, klientų atskyrimas | Talpinimo tiekėjas |
| Programinė įranga | TVS (pvz., WordPress), įskiepiai, tema, individualus kodas | Kūrėjas, priežiūros partneris |
| Prieigos | Slaptažodžiai, 2FA, vartotojų teisės, FTP / SSH | Įmonė ir partneris |
| Duomenys ir ryšys | SSL, kopijos, formų duomenys, mokėjimai | Visi kartu |
Lietuvoje kibernetinio saugumo politiką koordinuoja Nacionalinis kibernetinio saugumo centras (NKSC). Jis registruoja incidentus ir konsultuoja.
Kodėl įsilaužiama į mažų įmonių svetaines?
Dažniausiai ne dėl jūsų verslo, o dėl to, kad svetainė pažeidžiama. Automatiniai robotai kasdien skenuoja milijonus svetainių ieškodami žinomų spragų.
Ką įsilaužėliai daro su įsilaužta svetaine?
- ✓SEO šlamštas. Į svetainę įterpiami šimtai puslapių apie vaistus, lošimus ar padirbinius. Jūsų domeno autoritetas naudojamas svetimiems tikslams.
- ✓Peradresavimai. Lankytojai iš Google ar telefono nukreipiami į sukčių svetaines.
- ✓Šlamšto siuntimas. Serveris naudojamas masiniams laiškams, todėl jūsų domeno el. laiškai pradeda kristi į šlamštą.
- ✓Kenkėjiškas kodas lankytojams. Kortelių duomenų skaitytuvai krepšelyje, netikri atnaujinimų langai.
- ✓Išpirkos reikalavimai. Duomenų šifravimas ar grasinimas paviešinti klientų duomenis.
Kokios dažniausios svetainių saugumo grėsmės?
Dauguma incidentų kyla iš kelių pasikartojančių priežasčių. Štai 8 grėsmės ir priemonės nuo jų.
| Grėsmė | Kaip veikia | Pagrindinė apsauga |
|---|---|---|
| Pažeidžiami įskiepiai ir temos | Išnaudojamos viešai žinomos spragos senose versijose | Reguliarūs atnaujinimai, nenaudojamų pašalinimas |
| Slaptažodžių spėjimas (angl. brute force) | Robotai bando tūkstančius slaptažodžių | Stiprūs slaptažodžiai, 2FA, bandymų ribojimas |
| Nulaužtos (angl. nulled) temos | „Nemokamos“ mokamų temų kopijos su paslėptu kodu | Tik licencijuoti produktai iš oficialių šaltinių |
| SQL injekcijos ir XSS | Kenkėjiški duomenys per formas ar URL | Saugus kodas, WAF, atnaujinimai |
| Sukčiavimas (angl. phishing) | Netikri laiškai išvilioja prisijungimus | 2FA, darbuotojų mokymas |
| Nesaugus talpinimas | Pasenusi PHP, nėra atskyrimo tarp svetainių | Patikimas tiekėjas, palaikoma PHP versija |
| DDoS atakos | Serveris užverčiamas užklausomis | CDN su apsauga (pvz., Cloudflare) |
| Žmogaus klaida | Bendri slaptažodžiai, perteklinės teisės, prieigos buvusiems darbuotojams | Teisių peržiūra, asmeninės paskyros |
Individualiai programuotose sistemose atsiranda dar viena rizika – paties kodo kokybė. Užsakant kūrimą verta reikalauti kodo peržiūros ir saugumo testų. Kaip suformuluoti tokius reikalavimus, aiškiname straipsnyje programavimo paslaugos: ką galima užsakyti ir kaip.
Kaip apsaugoti svetainę: 15 punktų sąrašas
Šios priemonės apsaugo nuo daugumos automatinių atakų.
Minimumas (1–8)
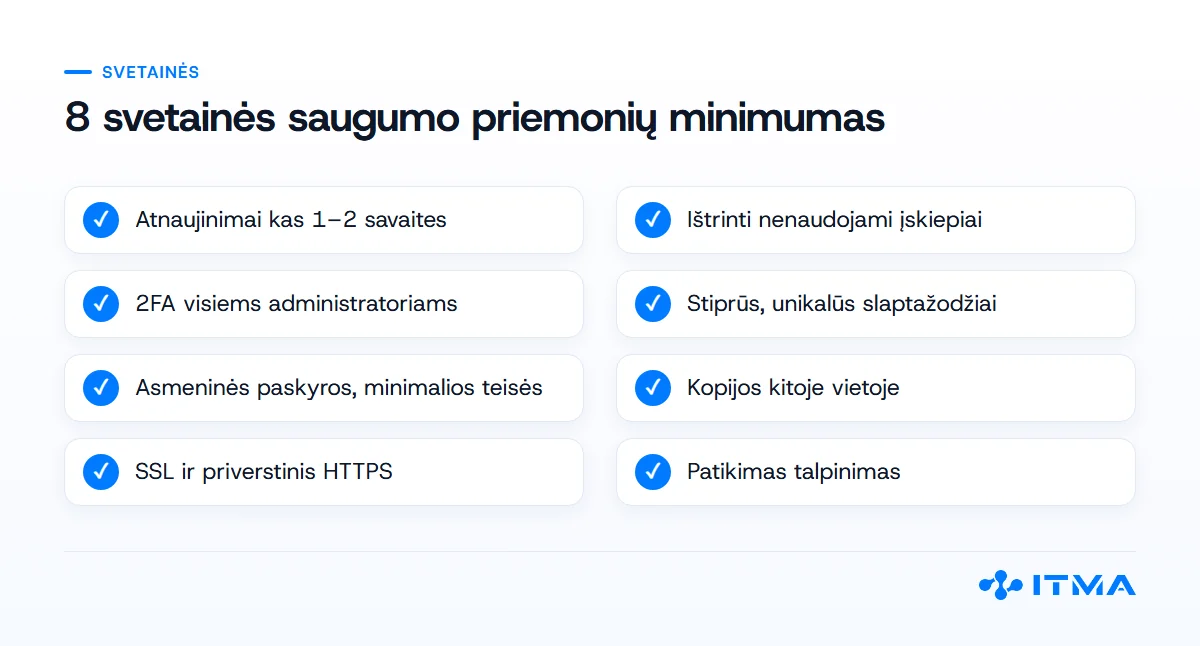
- Atnaujinkite TVS, įskiepius ir temas kas 1–2 savaites, prieš tai padarę kopiją.
- Ištrinkite nenaudojamus įskiepius ir temas. Išjungtas įskiepis vis tiek gali turėti išnaudojamą kodą.
- Įjunkite dviejų veiksnių patvirtinimą (2FA) visiems administratoriams.
- Naudokite stiprius, unikalius slaptažodžius ir slaptažodžių tvarkyklę.
- Kiekvienam žmogui – asmeninė paskyra su minimaliomis reikalingomis teisėmis.
- Darykite automatines kopijas į kitą vietą ir kas ketvirtį išbandykite atkūrimą.
- Įdiekite SSL ir priverstinį HTTPS. Apie tai – straipsnyje SSL sertifikatas.
- Rinkitės patikimą talpinimą su palaikoma PHP versija ir kasdienėmis serverio kopijomis.
Papildoma apsauga (9–15)
- Įjunkite ugniasienę (WAF) – serverio, CDN ar saugumo įskiepio lygiu.
- Ribokite prisijungimo bandymus ir slėpkite administratoriaus prisijungimo adresą nuo robotų.
- Išjunkite failų redagavimą WordPress administravime (
DISALLOW_FILE_EDIT). - Nustatykite saugumo antraštes (HSTS, X-Content-Type-Options, Content-Security-Policy).
- Apsaugokite formas nuo robotų (pvz., reCAPTCHA arba Cloudflare Turnstile) ir tikrinkite įvedamus duomenis.
- Stebėkite pokyčius: failų vientisumo patikra, pranešimai apie naujus administratorius.
- Panaikinkite prieigas buvusiems darbuotojams ir rangovams iš karto, kai baigiamas bendradarbiavimas.
💡 Patarimas
Prieš diegdami įskiepį patikrinkite tris dalykus: kada jis paskutinį kartą atnaujintas, kiek turi aktyvių diegimų ir ar kūrėjas reaguoja į saugumo pranešimus. Patikimų įskiepių sąrašą rasite straipsnyje geriausi WordPress įskiepiai verslo svetainei.
Kaip atpažinti, kad svetainė įsilaužta?
Štai kas klastingiausia.
Požymiai:
- ✓Google paieškoje prie svetainės rodoma „Ši svetainė gali būti įsilaužta“ arba naršyklė rodo raudoną įspėjimą.
- ✓Google Search Console skiltyje „Security issues“ yra pranešimas.
- ✓Paieška
site:jusudomenas.ltrodo svetimus puslapius, dažnai užsienio kalba. - ✓Lankytojai praneša apie peradresavimus į kitas svetaines.
- ✓Jūsų el. laiškai staiga krenta į šlamštą arba talpinimo tiekėjas praneša apie masinį siuntimą.
- ✓Atsirado nežinomų administratorių ar failų, svetainė sulėtėjo be priežasties.
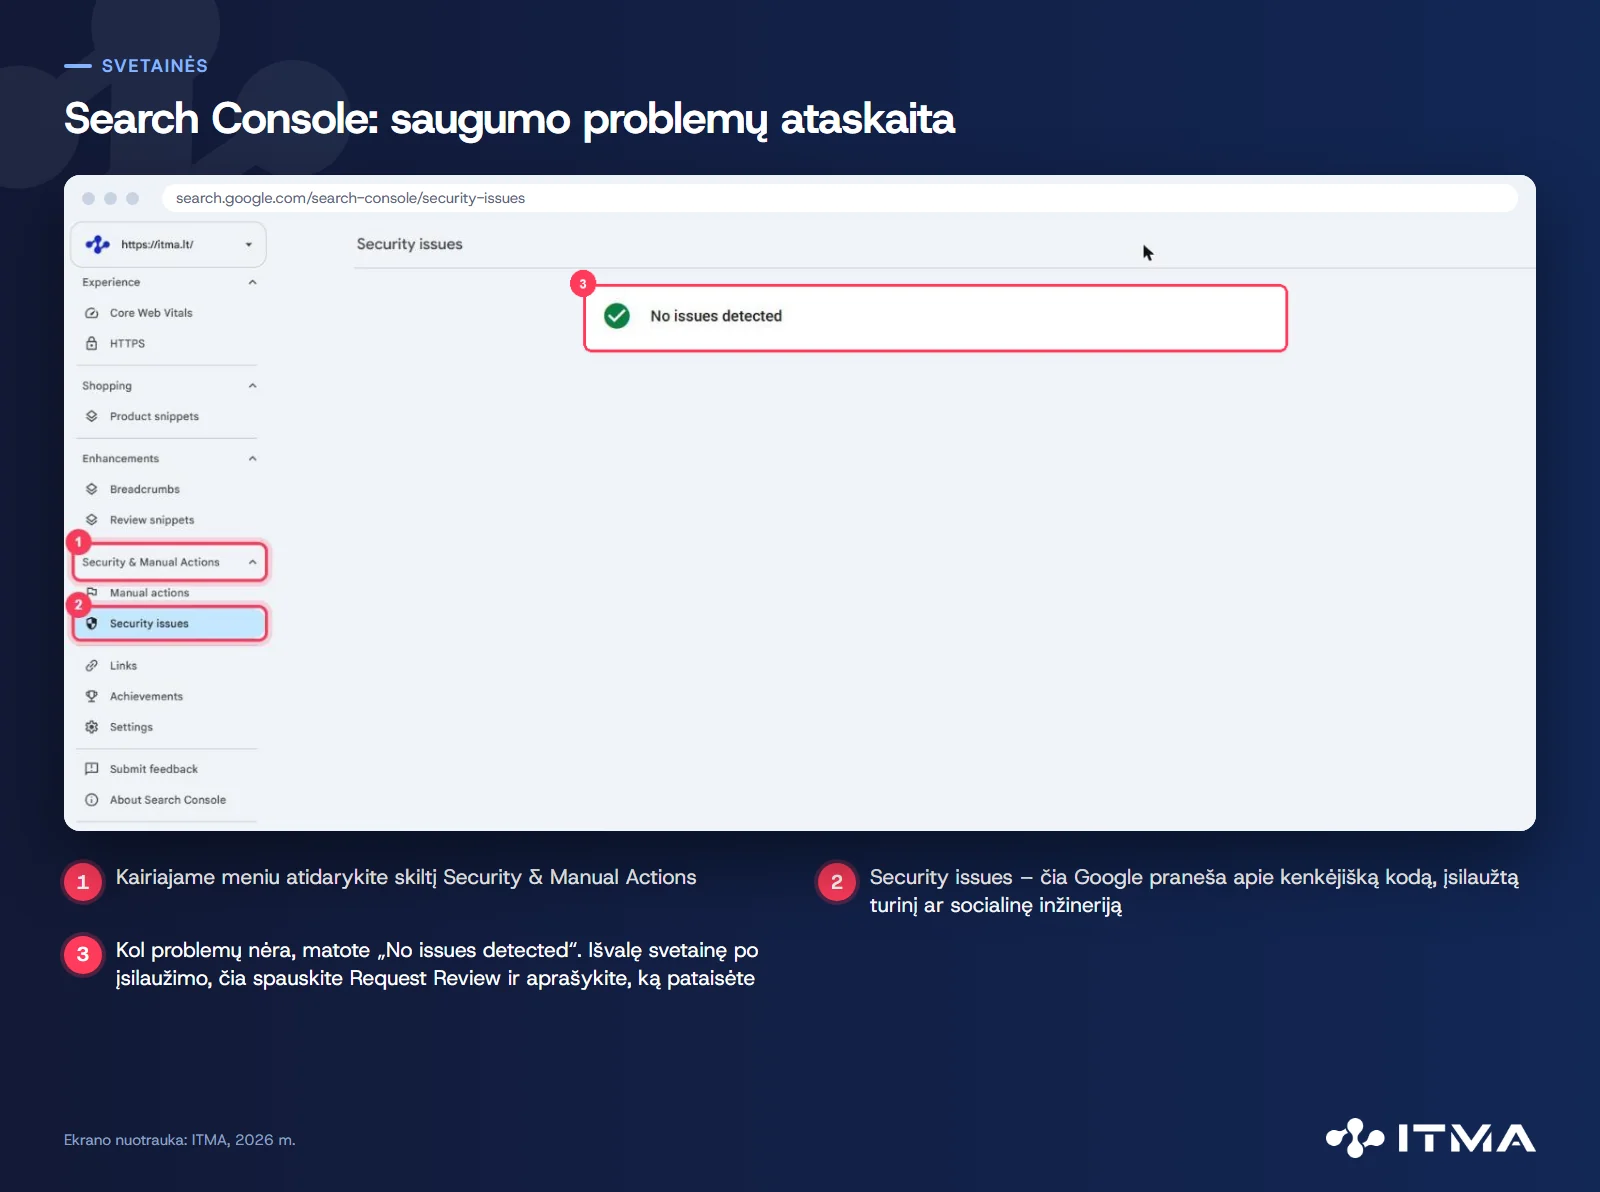
Svetimi puslapiai ir peradresavimai tiesiogiai kenkia pozicijoms. Atkūrus svetainę, verta peržiūrėti jos techninę būklę pagal SEO optimizavimo veiksmų sąrašą.
Ką daryti, jei svetainė įsilaužta: 8 žingsniai
Veikite nuosekliai: pirmiausia sustabdykite žalą, tada išvalykite ir tik po to grąžinkite svetainę.
Ir čia daug kas suklysta. Skubotas „taisymas“ dažnai palieka galines duris (angl. backdoor), per kurias įsilaužiama vėl.
- Užfiksuokite būklę. Padarykite esamos (užkrėstos) svetainės kopiją ir išsaugokite serverio žurnalus. Jie padės rasti įsilaužimo kelią.
- Apribokite prieigą. Įjunkite techninių darbų režimą arba apribokite prieigą pagal IP, kad lankytojai negautų kenkėjiško kodo.
- Pakeiskite visus slaptažodžius: administratorių, talpinimo, FTP / SSH, duomenų bazės, el. pašto.
- Raskite priežastį. Patikrinkite, kuris įskiepis, paskyra ar failas buvo įsilaužimo kelias.
- Išvalykite arba atkurkite. Atkurkite švarią kopiją iš laikotarpio iki įsilaužimo arba išvalykite failus ir duomenų bazę. Iš karto atnaujinkite pažeidžiamą komponentą.
- Patikrinkite ir praneškite Google. Search Console paprašykite pakartotinės peržiūros.
- Įvertinkite duomenų pažeidimą. Jei galėjo nutekėti asmens duomenys, BDAR numato pranešti Valstybinei duomenų apsaugos inspekcijai per 72 valandas nuo sužinojimo.
- Užkirskite kelią pasikartojimui – įgyvendinkite 15 punktų sąrašą.
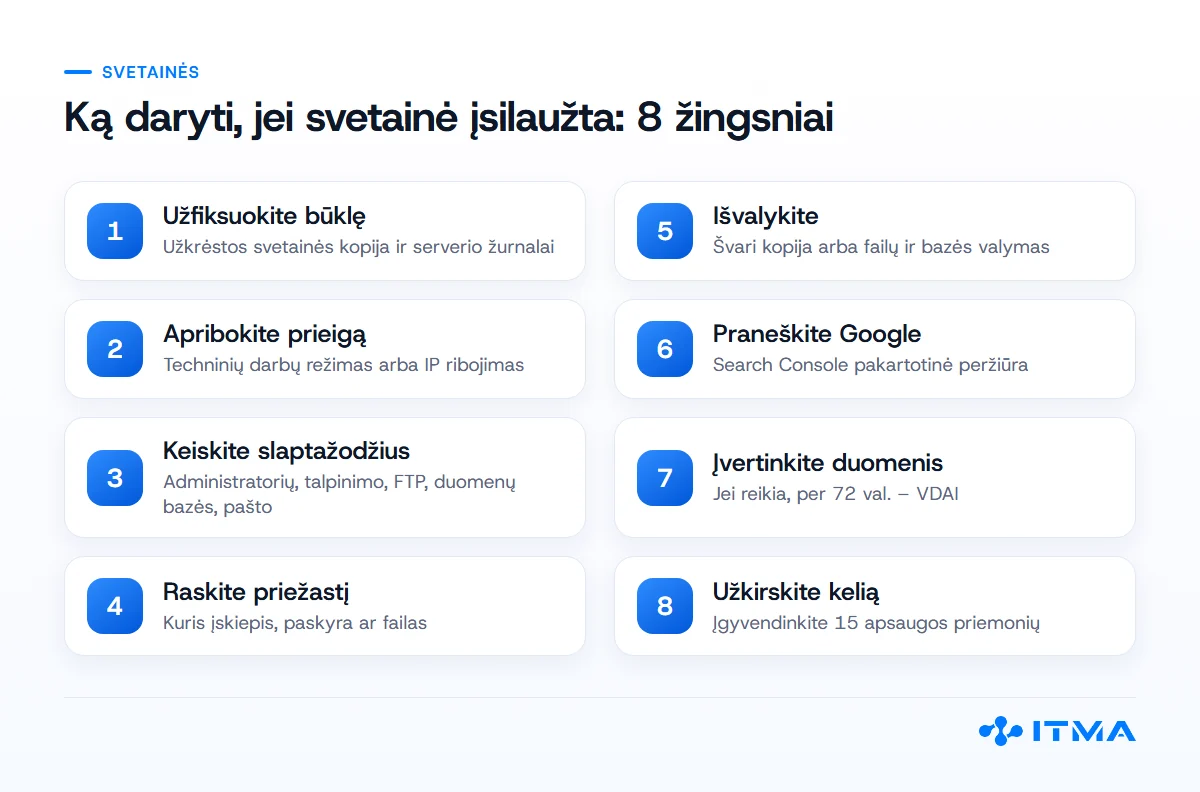
Incidentą galite registruoti ir NKSC, kuris konsultuoja dėl tolesnių veiksmų.
Kokie teisiniai reikalavimai taikomi?
Kiekvienai svetainei, renkančiai asmens duomenis, taikomas BDAR. Įmonė privalo užtikrinti tinkamas technines ir organizacines saugumo priemones.
Kontaktų forma, naujienlaiškio prenumerata ar el. parduotuvės užsakymai – visa tai asmens duomenys.
Kai kurioms įmonėms taikomi ir griežtesni reikalavimai. ES NIS2 direktyva, perkelta į Lietuvos kibernetinio saugumo įstatymą, išplėtė sektorių, kuriems privalomas kibernetinio saugumo valdymas, sąrašą. Tarp jų – dalis gamybos, maisto, logistikos ir skaitmeninių paslaugų įmonių.
⚠ Svarbu!
Ar NIS2 reikalavimai taikomi jūsų įmonei, verta pasitikrinti su teisininku arba NKSC. El. parduotuvėms taikomi ir mokėjimų saugumo reikalavimai: paprasčiausia nelaikyti kortelių duomenų savo serveryje ir naudoti mokėjimų tarpininkus.
Daugiau apie el. prekybos pradžią rasite gide kaip pradėti prekybą internetu.
Ką matome ITMA projektuose?
ITMA (IT ir skaitmeninės rinkodaros agentūra Kaune, veikianti nuo 2017 m.) saugumo priemones diegia kiekviename projekte jau kūrimo metu: 2FA, kopijas, ugniasienę, minimalų įskiepių kiekį.
Saugumas – vienas iš klausimų, kuriuos rekomenduojame užduoti renkantis kūrėją. Žr. kaip pasirinkti svetainių kūrėją.
ITMA patirtis
Dažniausiai į mus kreipiamasi jau po incidento. Tipinis scenarijus: kelerius metus neatnaujinta WordPress svetainė, nulaužta mokama tema ir administratoriaus slaptažodis, kurį žino keli buvę rangovai. Tokiu atveju be išvalymo dažnai prireikia ir WordPress programuotojo: pakeisti nulaužtą temą, atnaujinti įskiepius ir pataisyti kodą.
Prevencija pigesnė už valymą. ITMA svetainių priežiūros planai kainuoja nuo 30 €/mėn. Saugumo spragų pašalinimą galima suplanuoti kartu su svetainės atnaujinimu – žr. svetainės kūrimo procesas ir kiek kainuoja svetainės kūrimas 2026 m.. Specialistas spragas uždaro anksčiau, nei jomis pasinaudoja automatiniai botai, todėl nerizikuojate klientų duomenimis, Google įspėjimais paieškoje ar kelių dienų prastova.
Po išvalymo – užrakinkite duris. Pakeiskite visus slaptažodžius, panaikinkite buvusių rangovų paskyras ir įjunkite automatines atsargines kopijas. ITMA klientams perduoda visas prieigas ir dokumentaciją, o hostingas ir domenas lieka kliento nuosavybe – prieigos neišsibarsto po kelis rangovus.
Dažniausiai užduodami klausimai
Ar WordPress yra nesaugus?
Ne. WordPress branduolys atnaujinamas reguliariai ir laikomas saugiu. Dauguma spragų randama trečiųjų šalių įskiepiuose ir temose. WordPress svetainės dažnai įsilaužiamos todėl, kad jų labai daug ir dalis jų neprižiūrimos. Atnaujinama svetainė su patikimais įskiepiais yra saugi.
Ar mažai įmonei reikia rūpintis kibernetiniu saugumu?
Taip. Dauguma atakų yra automatinės ir nesirenka taikinių pagal dydį. Mažos įmonės svetainė dažnai pažeidžiamesnė, nes niekas jos neatnaujina. Pasekmės – šlamštas, prarastos pozicijos, el. laiškai šlamšte ir BDAR atsakomybė, jei nuteka klientų duomenys.
Kiek kainuoja svetainės išvalymas po įsilaužimo?
Lietuvoje paprastos svetainės išvalymas dažniausiai kainuoja 150–500 €, sudėtingesnių ar el. parduotuvių – daugiau. Kaina priklauso nuo užkrėtimo masto ir nuo to, ar yra švari kopija. Prevencinė priežiūra dažniausiai kainuoja mažiau nei vienas valymas.
Ar saugumo įskiepio pakanka?
Ne. Saugumo įskiepis (pvz., Wordfence ar panašus) yra naudingas sluoksnis: ugniasienė, skenavimas, prisijungimų ribojimas. Tačiau jis neapsaugo nuo neatnaujintų komponentų, silpnų slaptažodžių be 2FA ar prasto talpinimo. Saugumas – tai procesas, o ne vienas įrankis.
Kur studijuoti kibernetinį saugumą Lietuvoje?
Kibernetinio saugumo studijų programas ar specializacijas siūlo didieji Lietuvos universitetai ir kolegijos, pvz., KTU, VILNIUS TECH, VU ir MRU. Konkrečius programų pavadinimus ir priėmimo sąlygas tikrinkite LAMA BPO sistemoje. Verslui pradinių žinių suteikia NKSC rekomendacijos ir trumpi darbuotojų mokymai.
Kaip dažnai daryti saugumo patikrą?
Automatinį skenavimą – kas savaitę ar dažniau, prieigų ir vartotojų peržiūrą – kas ketvirtį, išsamų saugumo auditą – bent kartą per metus ir po didesnių pakeitimų. El. parduotuvėse ir svetainėse su mokėjimais patikros turėtų būti dažnesnės.
Išvada
Svetainės saugumas – tai ne vienas įskiepis. Tai reguliarūs atnaujinimai, stiprios prieigos su 2FA, kopijos kitoje vietoje ir patikimas talpinimas.
Ką galite padaryti šiandien? Įjunkite 2FA visiems svetainės administratoriams ir ištrinkite paskyras žmonių, kurie su jumis nebedirba. Tai užtruks 20 minučių.
O kada paskutinį kartą peržiūrėjote, kas turi administratoriaus prieigą prie jūsų svetainės?
Norite, kad svetainės saugumą nuolat stebėtų specialistai?
- ✓Atnaujinimai su kopija ir patikra, o ne „kai bus laiko“
- ✓Kopijos kitoje vietoje ir veikimo stebėsena visą parą
- ✓Greita reakcija į incidentus ir prieigų peržiūra
Plačiau – ITMA svetainių priežiūros paslauga.
Susiję straipsniai